
Dr.Web Katana (Business Edition)
Это набор современных технологий от Dr.Web, ориентированных на проактивную защиту. Решение нейтрализует вредоносные объекты и атаки, которые ещё не внесены в традиционные сигнатуры и потому остаются незамеченными стандартными средствами защиты.

Dr.Web Katana (Business Edition)
Оставьте контактные данные, и мы свяжемся с вами в ближайшее время.
Основные плюсы
Лёгкий несигнатурный модуль безопасности, оптимизированный для работы на 32‑ и 64‑битных компьютерах под управлением Windows (как на современных, так и на устаревших релизах). Совместим с продуктами сторонних антивендоров и не вызывает конфликтов.
Готовность к использованию
Не требует предварительной настройки — начинает защищать сразу после установки.
Легкая настройка
Предустановленные шаблоны поведения и расширенные параметры конфигурации дают возможность тонко подогнать уровень защиты под рабочие задачи и требования безопасности.
Работа в автономном режиме
Обеспечивает защиту даже при отсутствии подключения компьютера к сети Интернет.
Совместимость
Поддерживает разнообразные версии Windows — от XP до Windows 11, обеспечивая единообразную защиту на разных машинах.
Что умеет система
Универсальное обнаружение новых угроз
Универсальное обнаружение новых угроз Dr.Web Katana (Business Edition) блокирует современные вредоносные программы, спроектированные для обхода классических сигнатурных и эвристических методов. Он противостоит новым шифровальщикам, инжекторам, троянам-блокировщикам и эксплойтам «нулевого дня», которые ещё не поступили на анализ в антивирусные лаборатории и не отражены в базах сигнатур.
Система анализирует поведение процессов в реальном времени и обнаруживает аномалии на ранней стадии — до того, как вредоносный код успеет зашифровать файлы или внедриться в критические службы. Katana быстро изолирует вредоносные модули, минимизируя ущерб и предотвращая распространение внутри сети. В результате вы получаете проактивную защиту, которая сокращает время реагирования и снижает вероятность долгосрочной компрометации систем.
Скрытый
При усложнении защитных механизмов обычно растёт и нагрузка на оборудование, что вызывает претензии пользователей и иногда приводит к отключению средств защиты ради производительности. Dr.Web Katana (Business Edition) предоставляет высокий уровень защиты с минимальным влиянием на скорость работы компьютера.
Оперативная блокировка
Система мгновенно анализирует поведение процессов и прерывает вредоносные сценарии до того, как они успеют нанести ущерб, действуя «на лету».
Несигнатурный подход
Защита построена вокруг поведенческого анализа и облачных сервисов. Продукт контролирует все системные процессы, выявляет подозрительное поведение и немедленно блокирует вредоносные активности.
Вместо фиксированных правил для легитимных программ Katana проводит динамический анализ поведения каждой запущенной программы и принимает меры в реальном времени, что усложняет обход защиты злоумышленниками.
Когда стоит сочетать два уровня защиты — сигнатурный и несигнатурный
- Когда невозможны частые обновления основного антивируса.
- Когда компьютеры длительное время работают без доступа в Интернет.
- Когда стандартный антивирус пропускает большое количество угроз.
- Когда устройства находятся в изолированной сети с редкими обновлениями.
Режимы контроля доступа и защита приложений
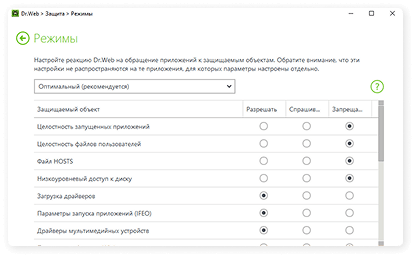
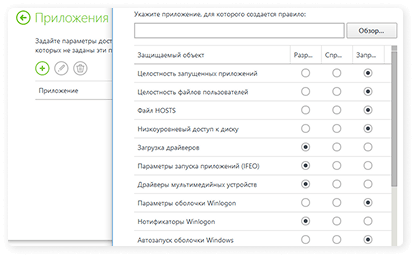
Разные приложения требуют разных прав доступа. Настройте правила контроля в Dr.Web так, чтобы каждое ПО имело доступ только к тем ресурсам, которые ему действительно нужны — это уменьшит потенциальный ущерб при компрометации.
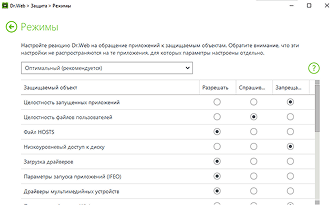
Оптимальный
Режим по умолчанию. Защищаются именно те разделы реестра и системные объекты, которые чаще всего используются вредоносными программами, при этом влияние на производительность остаётся минимальным.
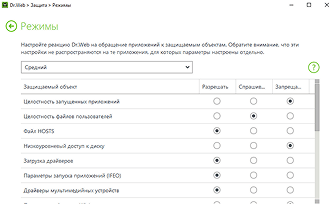
Средний
При повышенной вероятности атаки можно перейти на повышенный уровень защиты для более строгого контроля изменений.
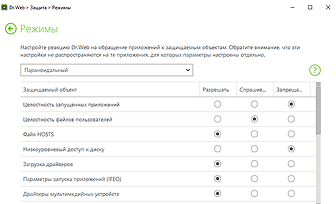
Параноидальный
Для ситуаций, требующих строгого контроля критичных компонентов Windows, активируется режим максимальной жёсткости. Он даёт расширенную защиту от действий неизвестного вредоносного ПО и минимизирует риск неконтролируемых изменений системы.
Подробные функции и принципы работы
Какой функционал доступен пользователям
- Обнаружение и нейтрализация новых вредоносных программ, ещё не внесённых в сигнатурные базы: шифровальщики, инжекторы, дистанционно управляемые агенты (боты и шпионские модули), а также упаковщики вредоносного кода.
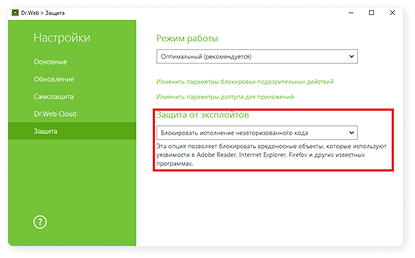
- Блокирование использования эксплойтов: при попытке эксплуатации уязвимости (включая «нулевые дни») продукт завершает работу атакуемого приложения, предотвращая внедрение и дальнейшее выполнение вредоносного кода.
- Мониторинг и остановка подозрительных процессов: анализирует поведение всех запущенных процессов, выявляет сценарии с сомнительной логикой и принудительно останавливает их выполнение до возникновения ущерба.
- Защита ключевых системных областей от модификаций: предотвращает изменения критичных разделов системы, которые злоумышленники используют для закрепления и сокрытия своей активности.
- Отслеживание скрытых изменений файлов и внедрений в другие процессы: фиксирует попытки подмены или модификации файлов и блокирует внедрение опасных модулей в рабочие приложения (что типично для шифровальщиков и других сложных угроз).
- Контроль браузеров и их расширений: следит за работой как популярных браузеров, так и любых подключаемых к ним плагинов, предотвращая сценарии, направленные на их блокировку или использование в атаке.
Dr.Web Katana (Business Edition):
- Препятствует попыткам вредоносных объектов менять загрузочные сектора и другие области диска, чтобы сделать систему негодной для старта (например, при действиях троянцев);
- Блокирует установку и активацию новых драйверов без подтверждения со стороны пользователя;
- Не даёт вредоносным модулям внедрять в работу ОС дополнительные задачи и службы, необходимых злоумышленникам; закрывает ряд ключевых параметров реестра, что мешает вирусам, например, исказить отображение рабочего стола или скрыть своё присутствие с помощью руткитов;
- Блокирует попытки отключить безопасный режим Windows через изменения в реестре;
- Прерывает каналы связи между компонентами шпионских модулей и их управляющими серверами, нарушая их связь с «центром команд»;
- Предотвращает изменение механизмов автозапуска программ и вмешательство в правила запуска исполняемых файлов;
- Перекрывает автозапуск подозрительных приложений, включая попытки запуска «анти‑антивирусов», не давая им прописаться в реестре для последующего возобновления;
- Закрывает доступ к разделам реестра, отвечающим за виртуальные драйверы, что затрудняет установку новых виртуальных устройств;
- Защищает критичные системные службы от вмешательства вредоносного кода — в том числе предотвращает подмену или нарушение штатных операций, например создание и сохранение резервных копий файлов.
Алгоритм реагирования
- При попытке активации вредоносного кода Katana принудительно завершает соответствующий процесс. Если атака использовала уязвимость в стороннем приложении, завершится процесс этого приложения.
- Пользователь получает уведомление о блокировке атаки, дополнительных действий обычно не требуется.
- Во внутреннем журнале фиксируется событие о пресечённой попытке вторжения.
- Облачная система получает информацию об инциденте в реальном времени; при необходимости специалисты Dr.Web могут оперативно адаптировать защитные механизмы.
Обновления и облачные данные
В отличие от традиционных сигнатурных продуктов, решение от Dr.Web не зависит от постоянного пополнения базы сигнатур, поэтому его работа не требует регулярной загрузки шаблонов вредоносного кода.
Механизмы защиты выполнены в виде исполняемых модулей и библиотечных компонентов, которые периодически получают обновления от разработчика — эти апдейты исправляют найденные ошибки, повышают устойчивость к новым приёмам атак и улучшают общую эффективность защиты.
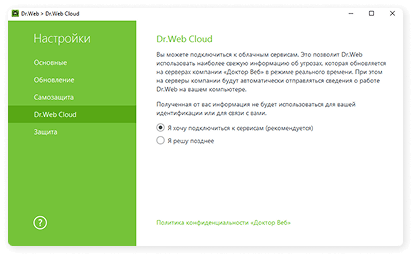
Таким образом поддержка актуальности системы достигается не за счёт частых обновлений сигнатур, а через обновление самих алгоритмов и их компонентов. Система анализа опирается не только на локальные правила, но и на данные облачной репутационной базы Dr.Web Cloud (при включении этой функции), в которой аккумулируется:
- данные о характерных паттернах поведения программ, указывающих на вредоносные действия;
- информация о файлах, признанных безопасными после проверки;
- сведения о цифровых подписях известных разработчиков, обнаруженных как скомпрометированные;
- метаданные по цифровым подписям рекламного и потенциально рискованного ПО;
- правила и шаблоны защитных реакций, разработанные для конкретных приложений.
Облачная платформа также собирает телеметрию о работе Katana на защищённых машинах, включая сведения о выявленных новых угрозах. Это позволяет быстро корректировать локальные правила и оперативно повышать качество защиты.
Галерея
Необходим расчет стоимости, демонстрация или остались вопросы?
Оставьте контактные данные, и мы свяжемся с вами в ближайшее время.